Una alerta de seguridad puede afectar mucho más que un sitio web: puede poner en riesgo la información y la continuidad de un negocio. Por eso, las actualizaciones oportunas, la coordinación con los proveedores de alojamiento y la verificación son partes esenciales de nuestro mantenimiento de sitios web y aplicaciones.
El 20 de octubre de 2026 se divulgaron anticipadamente detalles de dos vulnerabilidades críticas de PHP, conocidas como PHP2Shell. PHP es una tecnología utilizada por sitios web y aplicaciones en todo el mundo, incluidos proyectos construidos con WordPress, Drupal y Laravel. Priorizamos esta alerta y comenzamos a revisar los entornos bajo nuestra responsabilidad.
¿Qué ocurrió y por qué requería atención inmediata?
Las vulnerabilidades afectaban al propio PHP y podían permitir la ejecución remota de código en determinadas condiciones. La exposición dependía de la versión de PHP y de la configuración del servidor. Utilizar WordPress, Drupal o Laravel no significaba que todos los proyectos tuvieran el mismo nivel de riesgo.
El equipo de PHP publicó sus avisos oficiales el 21 de octubre: ejecución remota de código por corrupción de memoria al agotarse los recursos (CVE-2026-109618) y ejecución remota de código por estado global residual (CVE-2026-109619). Las versiones corregidas fueron PHP 8.2.35, 8.3.36, 8.4.27 y 8.5.12.
Como los detalles habían circulado antes de que los parches estuvieran disponibles, reducir la ventana de exposición era especialmente importante. Actualizar únicamente el CMS o sus plugins no sustituía la corrección del entorno PHP que ejecutaba el sitio.
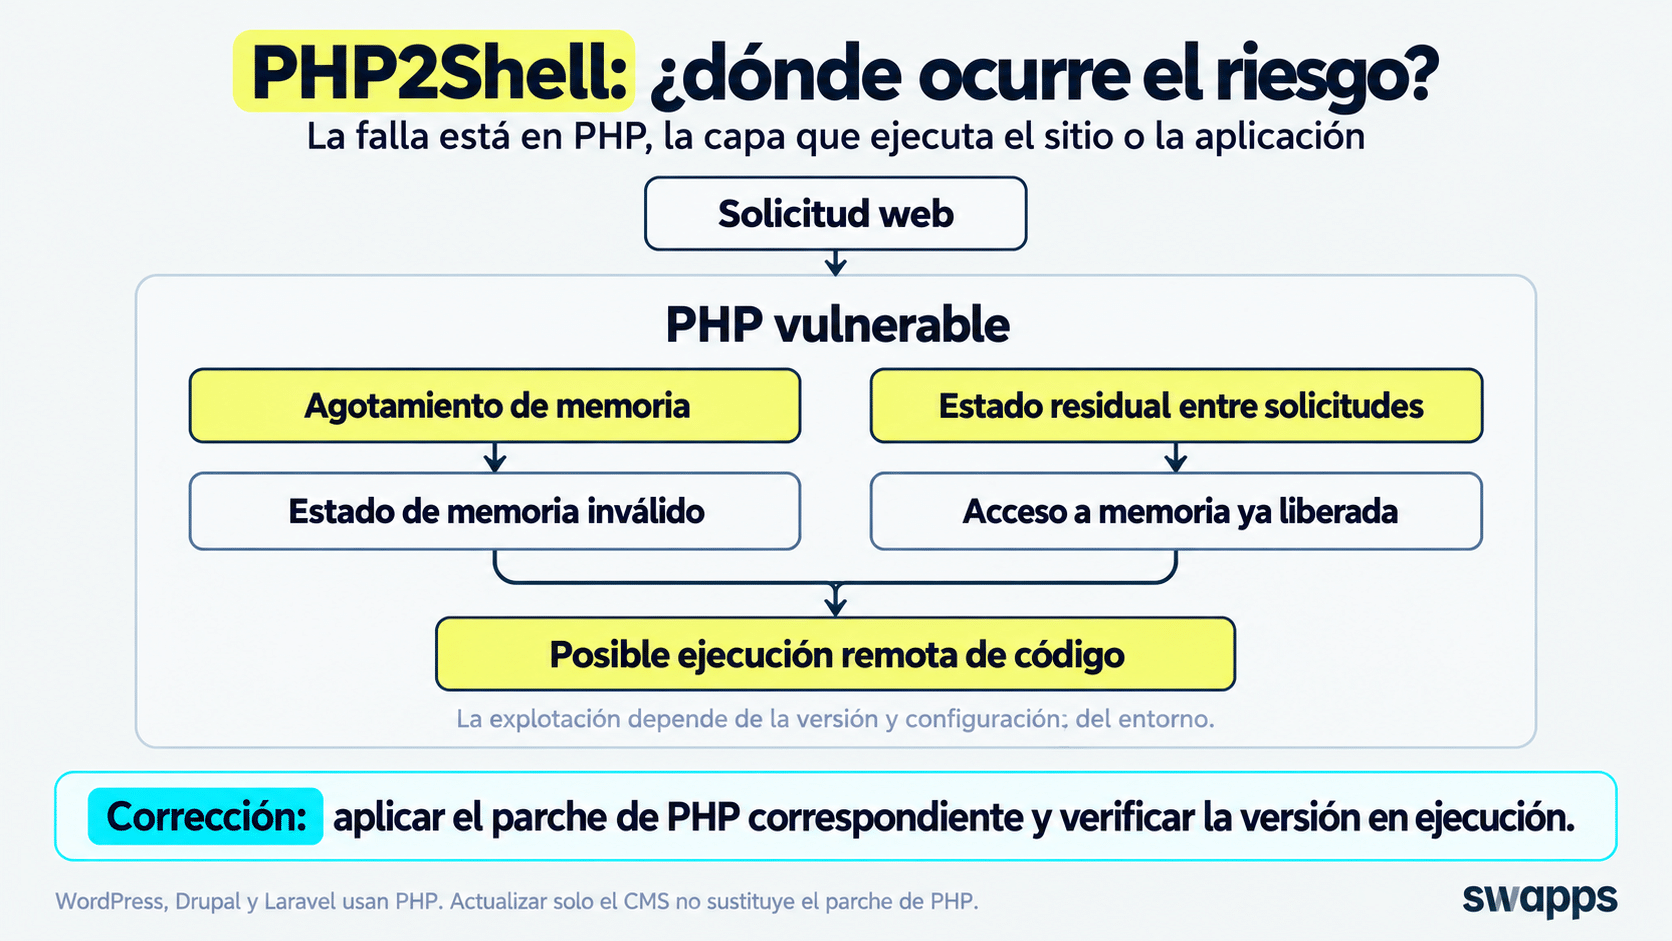
PHP2Shell afecta al entorno de ejecución de PHP. Actualizar solo el CMS no sustituye la aplicación del parche de seguridad correspondiente.
Cronología de nuestra respuesta
- 21 de octubre: iniciamos el inventario de proyectos, versiones de PHP y proveedores de alojamiento para identificar los entornos afectados y establecer quién debía aplicar cada corrección. Ese mismo día, conforme estuvieron disponibles los paquetes corregidos, aplicamos parches en infraestructura propia y verificamos las primeras actualizaciones de Pantheon.
- 21 y 22 de octubre: hicimos seguimiento al despliegue de los proveedores y comprobamos las versiones corregidas en los entornos revisados. Priorizamos los servicios expuestos a internet y dimos seguimiento a los entornos de desarrollo y pruebas.
La verificación es fundamental: instalar un paquete actualizado no significa necesariamente que los procesos que atienden un sitio estén ejecutando la versión corregida. Nuestra respuesta incluyó comprobar las versiones de PHP realmente en uso.
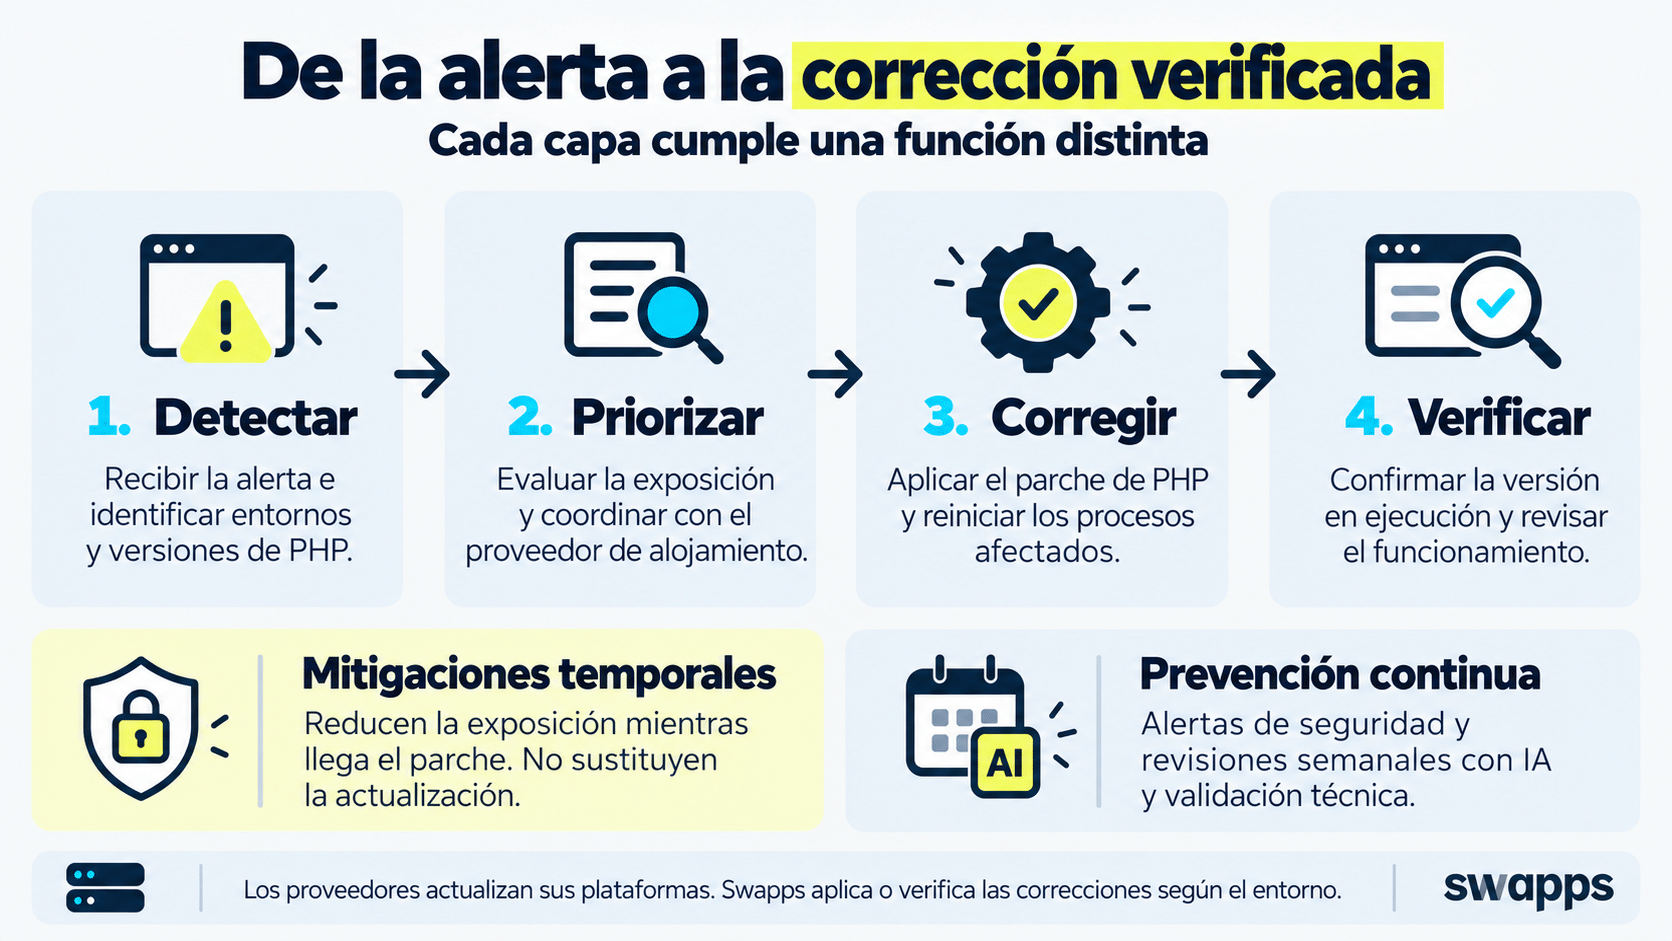
Nuestra respuesta combina detección, priorización, corrección y verificación, con apoyo de mitigaciones temporales y seguimiento continuo.
Cómo trabajamos con Pantheon y otros alojamientos
Sitios alojados en Pantheon
Pantheon aplicó los parches de seguridad de su plataforma. Desde Swapps hicimos seguimiento al despliegue y verificamos las versiones corregidas de PHP en los sitios revisados. La distribución fue progresiva, por lo que los entornos de producción, desarrollo y pruebas no recibieron las actualizaciones al mismo tiempo. Continuamos las comprobaciones a medida que avanzaba el proceso.
Según el reporte oficial del incidente de Pantheon, todos los sitios de producción con versiones de PHP soportadas por la comunidad estaban parcheados el 21 de octubre a las 19:49 UTC. Pantheon cerró el incidente el 22 de octubre, después del monitoreo nocturno. Por su parte, Swapps hizo seguimiento y verificó los entornos bajo nuestra responsabilidad.
Infraestructura administrada por Swapps
En la infraestructura bajo nuestra administración, aplicamos directamente los paquetes de seguridad correspondientes y comprobamos el funcionamiento posterior. Algunos entornos recibieron las correcciones mediante paquetes del sistema operativo. Estos pueden incorporar el parche sin mostrar el mismo número de versión que una distribución oficial de PHP; por eso es importante verificar la actualización de seguridad del proveedor.
Otros proveedores de alojamiento
En los entornos con WP Engine y cPanel, hicimos seguimiento a la disponibilidad e instalación de los parches y verificamos las actualizaciones correspondientes. Los proveedores y nuestro equipo cumplen funciones complementarias: el alojamiento administra su plataforma y Swapps da seguimiento a la actualización del proyecto.
Los entornos con versiones antiguas de PHP que requieren una migración necesitan una revisión individual de compatibilidad y pruebas. Las medidas temporales de protección deben acompañarse de un plan para corregir el problema de fondo.
La explicación de Pantheon sobre su respuesta de seguridad por capas distingue el parcheo de PHP de las mitigaciones temporales y los controles de despliegue. Cada protección cumple una función diferente; aplicar un parche no investiga ni remedia, por sí solo, un compromiso anterior.
Atención proactiva más allá de PHP
Durante este mismo periodo también se reportaron vulnerabilidades en otras tecnologías. Estamos evaluando proactivamente su relevancia para los proyectos que mantenemos y atendiendo las correcciones correspondientes, según el riesgo y la exposición de cada entorno.
Esto exige revisar el conjunto: el sitio o la aplicación, sus bibliotecas, los servicios que utiliza y los sistemas que los ejecutan. Mantener actualizado el CMS es una parte de un proceso de mantenimiento más amplio.
Mantenimiento reforzado con apoyo de IA
Durante los últimos dos meses hemos reforzado nuestro proceso de mantenimiento. Recibimos alertas directamente de las fuentes de seguridad de las tecnologías que utilizamos, lo que nos ayuda a evaluar su impacto y aplicar las correcciones con la mayor rapidez posible.
Además, utilizamos nuestra plataforma Swapps, impulsada por inteligencia artificial, para revisar semanalmente sitios web, bibliotecas y sistemas e identificar posibles vulnerabilidades. Estas revisiones complementan la atención a las alertas urgentes: una vulnerabilidad crítica requiere actuar cuando se conoce, sin esperar a la siguiente revisión semanal.
Estamos incorporando activamente la IA para responder más rápido, ampliar nuestra capacidad de revisión y reforzar la seguridad. También nos ayuda a dedicar más capacidad a mejoras que generen valor e impacto para el negocio de nuestros clientes. Estas herramientas complementan el análisis, las validaciones y el criterio de nuestro equipo técnico.
Conoce cómo el mantenimiento predictivo de sitios web ayuda a identificar señales de problemas y priorizar intervenciones.
Proteger la información y la continuidad del negocio
La seguridad tiene máxima prioridad dentro de nuestro mantenimiento. Nuestro objetivo es reducir riesgos, proteger los datos y mantener estables los sitios y las aplicaciones de los que dependen nuestros clientes.
Nuestra respuesta a PHP2Shell muestra por qué un mantenimiento activo requiere alertas oportunas, conocimiento de cada entorno, coordinación con los proveedores de alojamiento y verificación después de los cambios. Aplicamos este enfoque tanto a los incidentes urgentes de seguridad como a la prevención continua.
¿Necesita revisar la seguridad y el mantenimiento de su sitio web o aplicación? Converse con el equipo de Swapps sobre su entorno y las prioridades de su negocio.
Si tu proyecto utiliza Drupal, explora nuestro servicio de mantenimiento y soporte de Drupal o conversa con nuestro equipo sobre las necesidades de tu entorno actual.